PHP-Core: zwei RCE-Lücken mit CVSS 9,2 — und warum mod_php zuerst gepatcht wird
Zwei kritische RCE-Lücken im PHP-Core, beide CVSS v4.0 9,2; Fixes ab 8.2.35. mod_php ist am stärksten betroffen — entscheidend ist der eigene PHP-Bestand.
So viel hat Microsoft noch nie gepatcht: 1.453 CVEs im Release vom 13. Oktober, eine davon aktiv ausgenutzt. Die Zahl ist beeindruckend, für die eigene Arbeit aber fast egal — entscheidend ist die Betroffenheit. Dieser Beitrag sortiert, was jetzt wann zu tun ist.
 Team PRAEMON · · 4 Min. Lesezeit
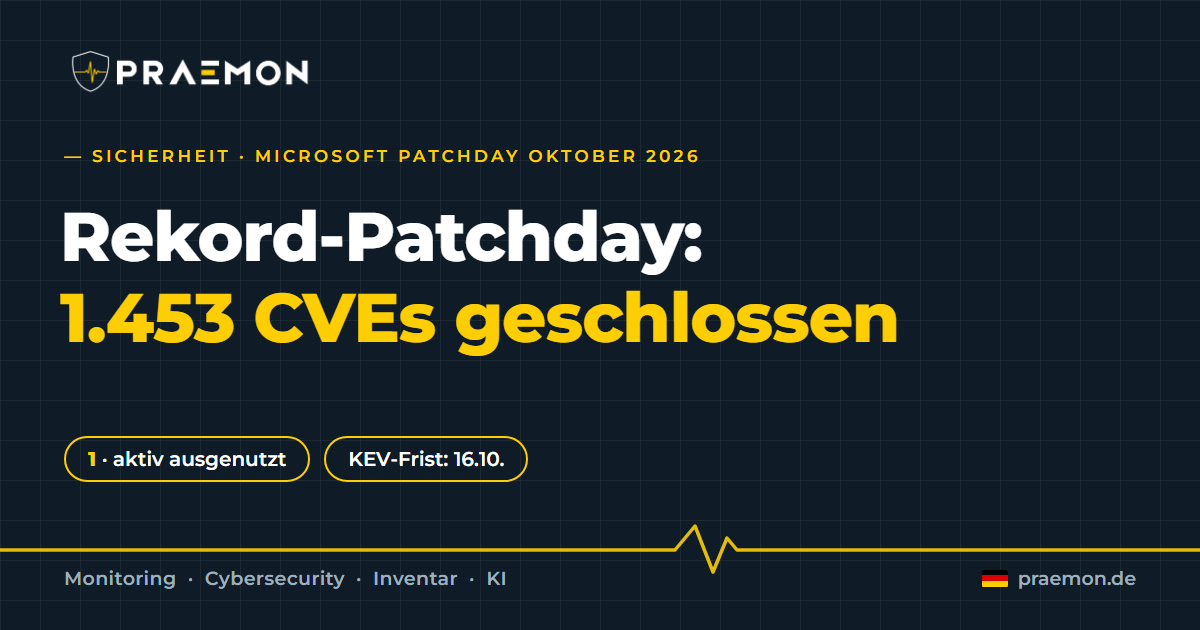
Microsoft hat im Oktober so viel gepatcht wie nie zuvor: Das Update-Paket vom 13. Oktober besteht nach den Release Notes des Security Update Guide aus 1.453 Schwachstellen. Was im September mit 974 Lücken schon Rekord war, wurde damit noch einmal um rund 45 Prozent übertroffen. Für IT-Teams ist die Zahl selbst nicht das Entscheidende — wohl aber die Frage, welche dieser Lücken die eigenen Systeme wirklich betreffen und welche zuerst geschlossen gehören. Dieser Beitrag ordnet die Lage ein.
Der wichtigste Treiber: Microsoft führt die hohen Zahlen selbst darauf zurück, dass große Sprachmodelle deutlich mehr Fehler in seinem Code finden. Die Fachwelt begrüßt das, verweist aber auf die Nebenwirkung — die Menge an Meldungen belastet Sicherheitsteams erheblich, weil Updates vor dem Ausrollen getestet werden wollen. Über das Jahr liegt Microsoft damit bei über 4.000 behobenen Schwachstellen, bei noch zwei ausstehenden Monaten. Zum Vergleich: Das Rekordjahr 2020 stand bei 1.261.
[[Abbildung 1]]
Wer die Fachpresse vergleicht, findet unterschiedliche Größen: 1.411, 1.413, 1.416. Die Release Notes selbst führen 1.453 für dieses Release. Der Unterschied ist kein Widerspruch, sondern Zählweise: Die Release Notes enthalten alle in dem Release enthaltenen CVEs — Nachmeldungen und Produktzählungen eingeschlossen —, die Presse meldet je nach Methodik Neu-Zahlen. Verbindlich für die eigene Bewertung ist nicht die Schlagzeile, sondern die Release-Seite des Security Update Guide mit der konkreten Liste für die eigenen Produkte. Den größten Anteil hat Windows mit 1.105 Einträgen, gefolgt von Office mit 164 und den Entwickler-Werkzeugen mit 64.
Als Faustregel: Nicht die Schlagzeilenzahl verfolgen, sondern die Release Notes im Security Update Guide für die eigenen Produkte. Nur sie sind verbindlich dafür, was gepatcht werden muss.
Eine der 1.453 Schwachstellen ist keine Theorie: CVE-2026-96951, ein Umgehen von Sicherheitsfunktionen in der Windows-Shell mit CVSS 8.8, wurde laut Microsoft vor dem Patch aktiv ausgenutzt („Exploitation Detected“). Angreifer hebeln damit den Mark-of-the-Web aus — den Marker, der Internet-Dateien kennzeichnet und Warnungen, geschützte Ansicht oder Sperren auslöst. Fällt er aus, öffnet sich eine gefährliche Datei, als käme sie aus dem eigenen Netz. Der Weg führt über Anhänge oder Links; zum Öffnen zwingen kann ein Angreifer den Nutzer nicht, wie Microsoft betont.
Die CISA nahm die Lücke am Tag des Patches in ihren KEV-Katalog auf und setzte Bundesbehörden die Frist bis 16. Oktober. Betroffen sind aktuelle Windows-10- und Windows-11-Versionen, mehrere Server-Versionen und Outlook.com. Der Patch ist verfügbar; über Angreifer und Umfang macht Microsoft keine Angaben.
Zusätzlich waren zwei Schwachstellen vor dem Patch bereits öffentlich: CVE-2026-108398, ein Umgehen von Sicherheitsfunktionen im .NET Framework, das Berichten zufolge eine WDAC-Steuerung aushebeln kann (Microsoft stuft eine Ausnutzung als unwahrscheinlich ein), und CVE-2026-92707, eine Denial-of-Service-Lücke in der MessagePack-CSharp-Komponente für .NET und Visual Studio. Für beide gibt es keine Hinweise auf aktive Ausnutzung; ins reguläre Fenster gehören sie trotzdem.
[[Abbildung 2]]
Für Windows-10-Umgebungen bringt der Patchtag eine Atempause: Die kostenlose Unterstützung, die eigentlich im Oktober 2025 enden sollte, wurde erneut verlängert — Updates sind nun bis Oktober 2027 geplant. Ein Freibrief ist das nicht: Das Ende bleibt gesetzt. Wer noch Systeme im Betrieb hat, plant die Ablösung besser in diesem Jahr; die Übersicht der Support-Ende hilft bei der Reihenfolge.
Bei dieser Menge zählt zweierlei: wissen, was betroffen ist, und belegen, was getan wurde. PRAEMON prüft nach Build- und Paketstand, welche Meldungen die eigenen Server und Geräte wirklich treffen, und zieht den aktuellen KEV-Katalog für die Priorisierung heran: Was aktiv ausgenutzt wird, steht oben — auf Arbeitsgeräten gilt es laut CISA-Katalog als kritischer Befund. Nach dem Wartungsfenster zeigt das Portal jederzeit, welche Updates tatsächlich installiert sind und wo noch etwas offensteht — mit Beleg, für die eigene Doku und für Audits.
Zwei kritische RCE-Lücken im PHP-Core, beide CVSS v4.0 9,2; Fixes ab 8.2.35. mod_php ist am stärksten betroffen — entscheidend ist der eigene PHP-Bestand.
Monitoring-Wände für Kontrollraum und Rechenzentrum, USV und andere Geräte im internen Netz über den Scout, Meldungen, die man ernst nimmt, und ein Agent, der seine eigene Last zeigt.
Die wichtigsten Neuerungen: Notebooks und PCs, der PRAEMON Scout für den Netzwerkverkehr, NAS-Überwachung, die Angriffskarte und eine Sicherheitslage, die Ihre betroffenen Server nennt.
Datenschutz bei PRAEMONMit Ihrer Zustimmung zählen wir Seitenaufrufe mit Matomo, das wir selbst in Deutschland betreiben. So sehen wir, welche Inhalte weiterhelfen. Ihre Auswahl können Sie jederzeit unten auf jeder Seite ändern.