Zum Inhalt springen

Security Center · Sicherheitslage · Angriffskarte

Welche Lücke welchen Server trifft, belegt statt geraten.

Ein Sicherheits-Agent auf jedem Server und Arbeitsplatz prüft laufend Einstellungen, Konten, Firewall, Virenschutz, Updates und verdächtige Vorgänge. Das Schwachstellen-Management gleicht offizielle Herstellermeldungen mit Build-Nummer und Paketstand jedes Systems ab und nennt die Lücken, die Sie wirklich betreffen, aktiv ausgenutzte zuerst. Die Angriffskarte zeigt, woher Angriffe kommen.

Quellen der Herstellermeldungen: Microsoft, Ubuntu, Debian, Red Hat, SUSE und CISA. Das Urteil trifft PRAEMON nach festen Regeln, mit Build- oder Paketstand als Beleg.Beispieldaten

Befunde aller Systeme

Was PRAEMON auf Ihren Systemen erkennt

Jeder Befund steht in einer gemeinsamen Zeitleiste, mit System, Schweregrad, Code und Beleg. Offen oder gelöst, sortiert nach dem, was zuerst dran ist, für Server und Arbeitsgeräte in getrennten Reitern.

Tor-Netzwerk

Tor-Aktivität auf einem Server wird als Befund gemeldet, mit Beleg.

Fernwartung und RDP

Fernwartung wie AnyDesk, Remote-Sitzungen mit Quelle und Zeit.

Virenschutz

Defender-Funde, abgeschalteter Echtzeitschutz, veraltete Signaturen.

Verdächtige Prozesse

Erkennungsregeln für Muster wie Kryptominer, eigene ergänzbar.

Konten und Firewall

Abgeschaltete Firewall, auffällige Konten, offene Sitzungen.

Updates und Neustarts

Offene Sicherheitsupdates und Server, die auf den Neustart warten.

01 Sicherheit je Server

Ein Sicherheitswert, der seine Gründe nennt

Aus allen Prüfungen entsteht ein Wert von 0 bis 100 je Server. Wichtiger als die Zahl sind die Gründe dahinter: Virenschutz, Firewall, offene Updates, Software ohne Support, bekannte Lücken der eingesetzten Version.

Fehlt eine Information, zieht PRAEMON dafür keine Punkte ab, sondern zeigt die Lücke an. So spiegelt der Wert den tatsächlichen Wissensstand.
Das sehen Sie im Portal
  • Sicherheitswert, Agent-Zustand, Defender-Status
  • Angemeldete Benutzer mit Sitzungsart, Quelle und Zeit
  • Security-Verlauf über Wochen
  • KI-Analyse zum Thema Sicherheit
Der Wert nennt seine Gründe, eine fehlende Angabe kostet keine PunkteBeispieldaten
02 Automatischer Virenscan

Fund gemeldet, Schnellscan gestartet, Ergebnis protokolliert

Meldet Microsoft Defender auf einem Windows-Server einen Fund, kann PRAEMON automatisch einen Defender-Schnellscan einreihen. Die Automatik ist ab Werk aus und wird in den Einstellungen eingeschaltet. Das Ergebnis erscheint im Verlauf des Servers: Fund, Quarantäne, Scan abgeschlossen, keine weitere Bedrohung.

Die Automatik ist eine fest definierte Aktion. Sie lässt sich abschalten, und jede Ausführung steht mit Auslöser und Ergebnis im Protokoll.

Feste Aktion nach Defender-Fund, einschaltbar und protokolliertBeispieldaten

Security Intelligence

Nur die Lücken, die Sie wirklich betreffen

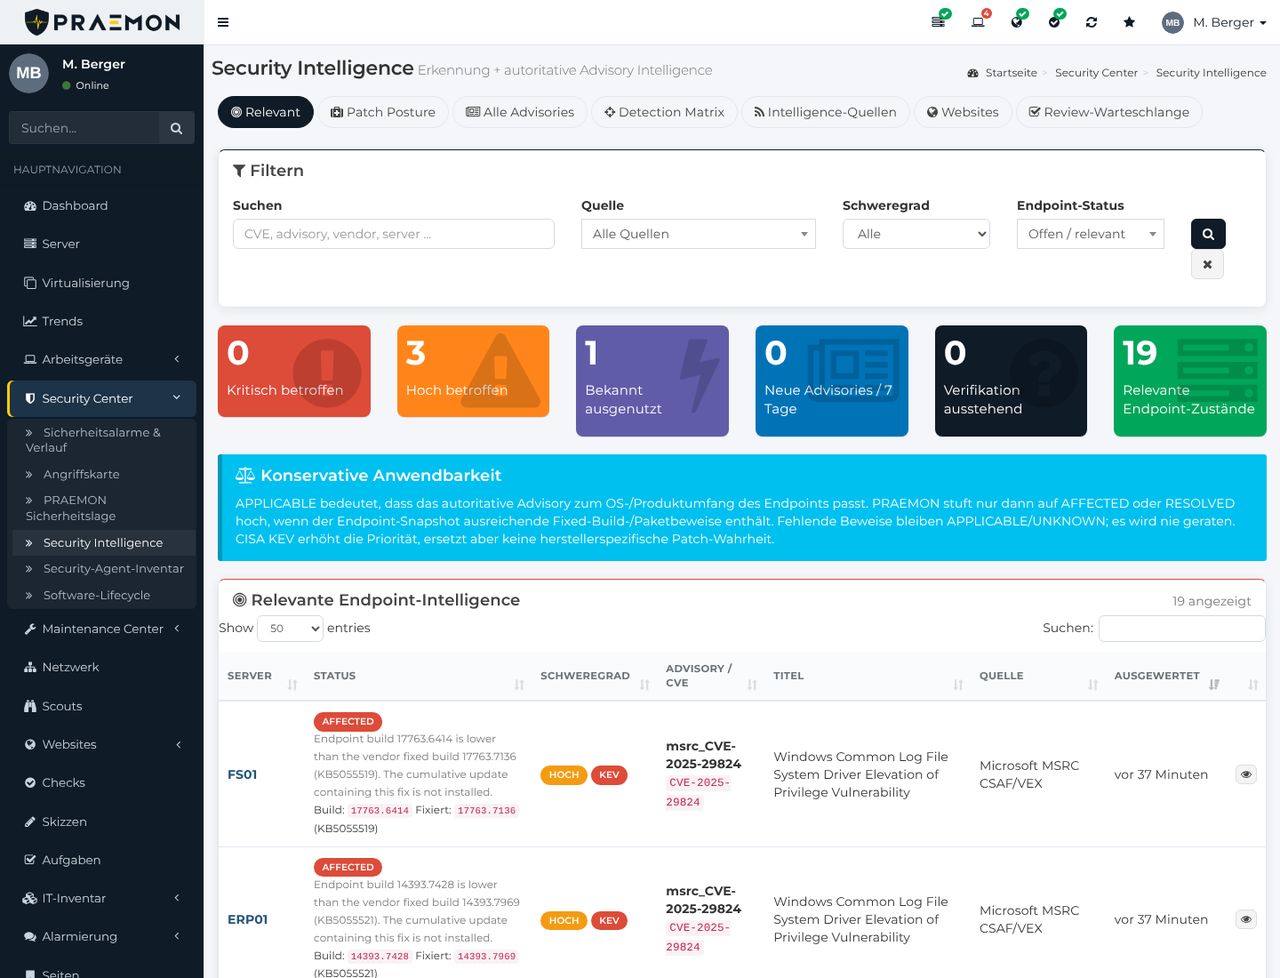
Der Hersteller meldet eine Lücke, PRAEMON prüft, ob genau diese Version bei Ihnen läuft. Statt „3.000 neue Lücken diese Woche“ erfahren Sie: Genau diese betreffen Sie, und diese werden laut CISA bereits aktiv ausgenutzt. Die zuerst.

Bild anklicken, um es in voller Größe zu öffnenDemo-Daten
  1. 1
    Ansichten

    Relevante Lücken, Patchstand, alle Meldungen, Quellen und Prüf-Warteschlange in eigenen Reitern.

  2. 2
    Zähler

    Kritisch und hoch betroffen, bekannt ausgenutzt, neue Meldungen der letzten sieben Tage.

  3. 3
    Nur mit Beleg

    „Betroffen“ oder „behoben“ erst, wenn Build- oder Paketstand es belegen. Sonst bleibt der Punkt offen, nie geraten.

  4. 4
    Build gegen Fix

    Installierter Build, der Build mit dem Fix und das fehlende kumulative Update mit KB-Nummer.

  5. 5
    Aktiv ausgenutzt

    Steht eine Lücke im CISA-Katalog, rückt sie nach vorn. Die Angabe des Herstellers ersetzt das nicht.

  6. 6
    Quelle und Zeit

    Jedes Ergebnis nennt seine Quelle und wann es ausgewertet wurde.

Die Quellen

Zu jedem Ergebnis zeigt PRAEMON, aus welcher Quelle es stammt und wann sie zuletzt abgerufen wurde. Das Urteil „betroffen“ oder „durch ein neueres Update behoben“ trifft PRAEMON nach festen Regeln, mit Build- oder Paketstand als Beleg. Die KI erklärt nur.

  • Hersteller zuerst: Windows über Microsoft, Linux über die Distribution
  • CISA für die Reihenfolge, nicht für das Urteil
  • Eigener Katalog für Hypervisoren und Software ohne öffentlichen Meldedienst
Jede Quelle mit Abrufzeit, jedes Ergebnis mit seiner QuelleBeispieldaten
03 PRAEMON-Sicherheitslage Neu

Neue Lücken, verständlich erklärt, mit Ihren betroffenen Servern

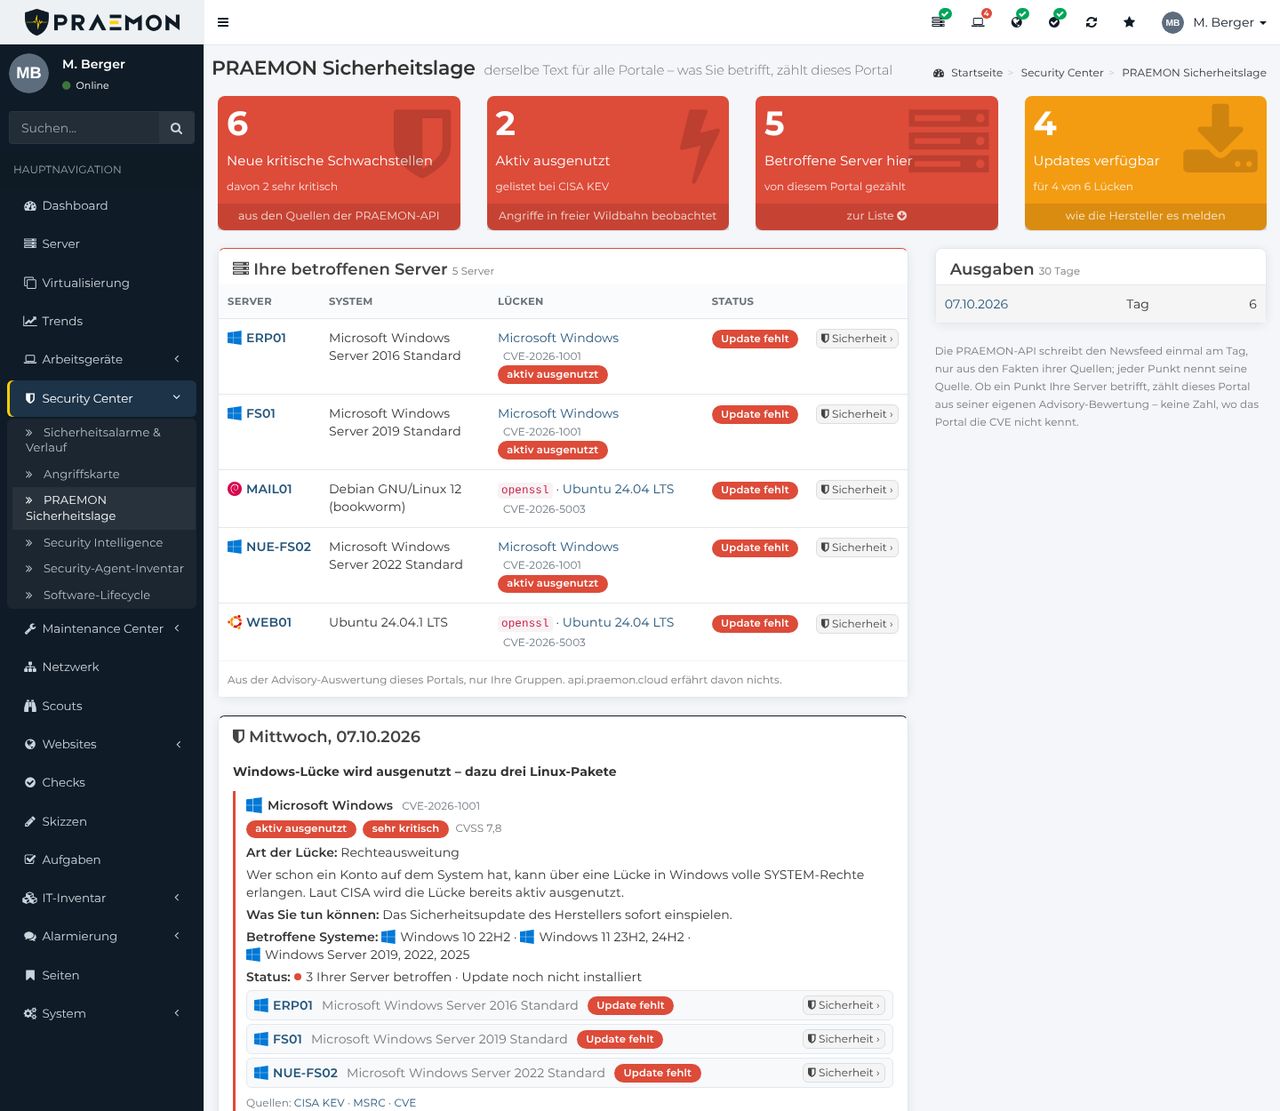
Herstellermeldungen sind für Fachleute geschrieben. Die PRAEMON-Sicherheitslage übersetzt sie: Was ist passiert, welche Systeme und Versionen sind betroffen, wie ernst ist es und was ist zu tun. Darunter stehen Ihre Server, die es betrifft.

Die Texte schreibt PRAEMONai aus den offiziellen Quellen, jede Meldung verlinkt die Seite des Herstellers. Aufbereitet wird zentral über die PRAEMON-API, damit nicht jedes Portal alle Quellen einzeln abrufen muss. Ob ein Server betroffen ist, entscheidet weiterhin das Regelwerk, nicht die KI.

  1. 1
    Vier Kennzahlen

    Neue kritische Lücken, aktiv ausgenutzte, betroffene Server und verfügbare Updates. Als Kachel auch auf dem Dashboard.

  2. 2
    Ihre betroffenen Server

    Mit Betriebssystem, Lücke und Zustand, gezählt von Ihrem eigenen Portal.

  3. 3
    Ein Klick zur Sicherheitsansicht

    „Update fehlt“ steht am Server, der Weg in seine Sicherheitsansicht daneben.

  4. 4
    Die Meldung des Tages

    Art der Lücke, was passiert ist und was Sie tun können, mit Link zum Hersteller.

  5. 5
    Betroffen bei Ihnen

    Unter jeder Meldung die eigenen Server, auch im Abschnitt der Tages- und Wochenmail.

Bild anklicken, um es in voller Größe zu öffnenDemo-Daten

Angriffskarte Neu

Woher Angriffe kommen und welchen Standort sie treffen

Fehlgeschlagene Anmeldungen aus dem Windows-Ereignisprotokoll, Meldungen des Intrusion-Prevention-Systems und Fehlversuche am Portal erscheinen als Bögen von der Herkunft zu Ihren Standorten. Ebene für Ebene: alle Kunden, ein Kunde, ein Standort, ein Netzwerk.

Im Portal zeigt die Karte, was Ihre eigenen Sensoren gesehen haben, keine SimulationBeispieldaten
Im Portal

Eigene Geo-Daten

Länder und Städte kommen aus einer Datenbank im Portal. Keine IP-Adresse verlässt dafür das Haus.

Leitstand

Wandbildschirm

Ein Link ohne Anmeldung, mit Ablaufdatum, auf Wunsch nur aus Ihrem Netz, jederzeit widerrufbar.

Nachvollziehen

Im Zeitraffer

Die letzten Ereignisse im Zeitraffer, Quellen nach Stadt, Ziele nach Standort, jede Zahl mit Quelle.

04 Supportende

Software, für die es keine Sicherheitsupdates mehr gibt

Betriebssysteme, Datenbanken und Laufzeitumgebungen haben ein Ablaufdatum. PRAEMON zeigt im Software-Lifecycle, was bereits ohne Support läuft und was bald dazukommt, mit Server und Version.

So wird ein Supportende zum Punkt in der Planung, nicht zur Überraschung, wenn das nächste Sicherheitsupdate ausbleibt.

Was ohne Support läuft und was bald dazukommt, je Server und VersionBeispieldaten
05 Updates mit Erfolgskontrolle

Updates im Wartungsfenster, danach die Erfolgskontrolle

Updates für Windows und Linux lassen sich in Wartungsfenstern planen. PRAEMON prüft anschließend, ob sie wirklich angekommen sind und der Neustart geklappt hat. Schlägt ein Update fehl, steht der Fehler mit Code im Verlauf.

Wartungen erscheinen auf Wunsch im Firmenkalender (Nextcloud). Einzelne Server lassen sich von der Automatik ausnehmen.

Das sehen Sie im Portal
  • Wartungskalender mit erfolgreichen, fehlgeschlagenen und geplanten Jobs
  • OS-Update-Verlauf je Server
  • Protokoll aller Aktionen mit Auslöser und Ergebnis
Updates im Wartungsfenster, danach Erfolgskontrolle je ServerBeispieldaten

Erklärt statt nur alarmiert

PRAEMONai verbindet Befunde zu einer Geschichte

Ein Kryptominer auf dem GPU-Server, neun Minuten nach einer Passwort-Anmeldung per SSH, die Sitzung noch offen: PRAEMONai legt die Ereignisse nebeneinander, ordnet ein, wie wahrscheinlich eine Kompromittierung ist, und nennt die Schritte in der richtigen Reihenfolge.

Die Fakten kommen aus PRAEMON, das Modell formuliert. Nichts davon ist ein Befehl.

PRAEMONai legt die Ereignisse nebeneinander und nennt die Schritte in ReihenfolgeBeispieldaten

Unterschied zum Markt

Weniger Meldungen, mehr Klarheit

Schwachstellen

ÜblichListe aller neuen CVEs

Nur, was Sie betrifft, mit Build- oder Paketbeleg, aktiv ausgenutzte zuerst

Befund

ÜblichCode und Schweregrad

Code, Beleg und Erklärung, dazu die Schritte in der richtigen Reihenfolge

Reaktion

ÜblichTicket für den nächsten Morgen

Feste Automatik wie der Schnellscan nach Defender-Fund, einschaltbar und protokolliert

Updates

ÜblichEingespielt, Erfolg unbekannt

Erfolgskontrolle nach jedem Wartungsfenster: angekommen, neu gestartet, wieder erreichbar

Lagebild

ÜblichNewsletter mit allgemeinen Warnungen

Ihre betroffenen Server unter jeder Meldung, mit Version und Link

Supportende

ÜblichFällt auf, wenn kein Update mehr kommt

Lifecycle je Server: was ohne Support läuft und was bald dazukommt

Häufige Fragen

Zum Security Center

Frage stellen
Wehrt PRAEMON Angriffe ab?

PRAEMON ist kein Virenschutz und keine Firewall. Es erkennt, meldet und erklärt, und es löst fest definierte Aktionen aus, etwa einen Defender-Schnellscan nach einem Fund, wenn Sie diese Automatik einschalten. Die Abwehr bleibt bei den Schutzprogrammen auf Ihren Systemen, die PRAEMON überwacht.

Startet der Virenscan auch unter Linux?

Die Automatik gibt es heute für Microsoft Defender auf Windows-Servern. Auf Linux meldet PRAEMON Befunde wie verdächtige Prozesse, Tor-Aktivität oder fehlende Updates; die Reaktion entscheiden Sie.

Wie aktuell sind die Herstellerwarnungen?

Die Quellen werden automatisch in kurzen Abständen abgerufen. Neben jeder Quelle steht, wann sie zuletzt gelesen wurde und ob sie über die PRAEMON-API oder direkt vom Hersteller kommt.

Wie sind die Agent-Updates geschützt?

Jede Aktualisierung der Agenten trägt eine digitale Signatur des Herstellers, unter Windows zusätzlich eine Authenticode-Signatur. Die Agenten prüfen sie vor jedem Austausch und lehnen unsignierte Dateien ab. Der Signaturschlüssel liegt nicht im Portal.

Hilft das bei NIS2?

PRAEMON unterstützt bei den Nachweisen, dass Systeme überwacht, Lücken zeitnah geschlossen und Vorfälle dokumentiert werden. Ob Ihr Unternehmen alle Pflichten erfüllt, beurteilt es nicht. Das ist keine Rechtsberatung.

Selbst prüfen

Welche Warnungen betreffen Ihre Server?

In der Demo gleicht PRAEMON Ihre Systeme mit den offiziellen Quellen ab. Sie sehen das Ergebnis mit Beleg.

  1. Agent installierenSicherheitsprüfungen laufen sofort.
  2. Quellen abgleichenMicrosoft, Ubuntu, Debian, Red Hat, SUSE, CISA.
  3. Reihenfolge sehenWas Sie betrifft, das Dringendste zuerst.