Zum Inhalt springen

Website-Sicherheit

Jede neue PHP-Datei fällt auf, in Minuten statt nach Wochen.

Angriffe auf Websites beginnen oft mit einer einzigen neuen PHP-Datei. Ein optionaler Website-Agent merkt sich die Prüfsumme jeder Datei, vergleicht mit dem Originalpaket des Herstellers und meldet jede Veränderung. Was nicht dorthin gehört, landet im Änderungs-Posteingang und auf Knopfdruck in Quarantäne.

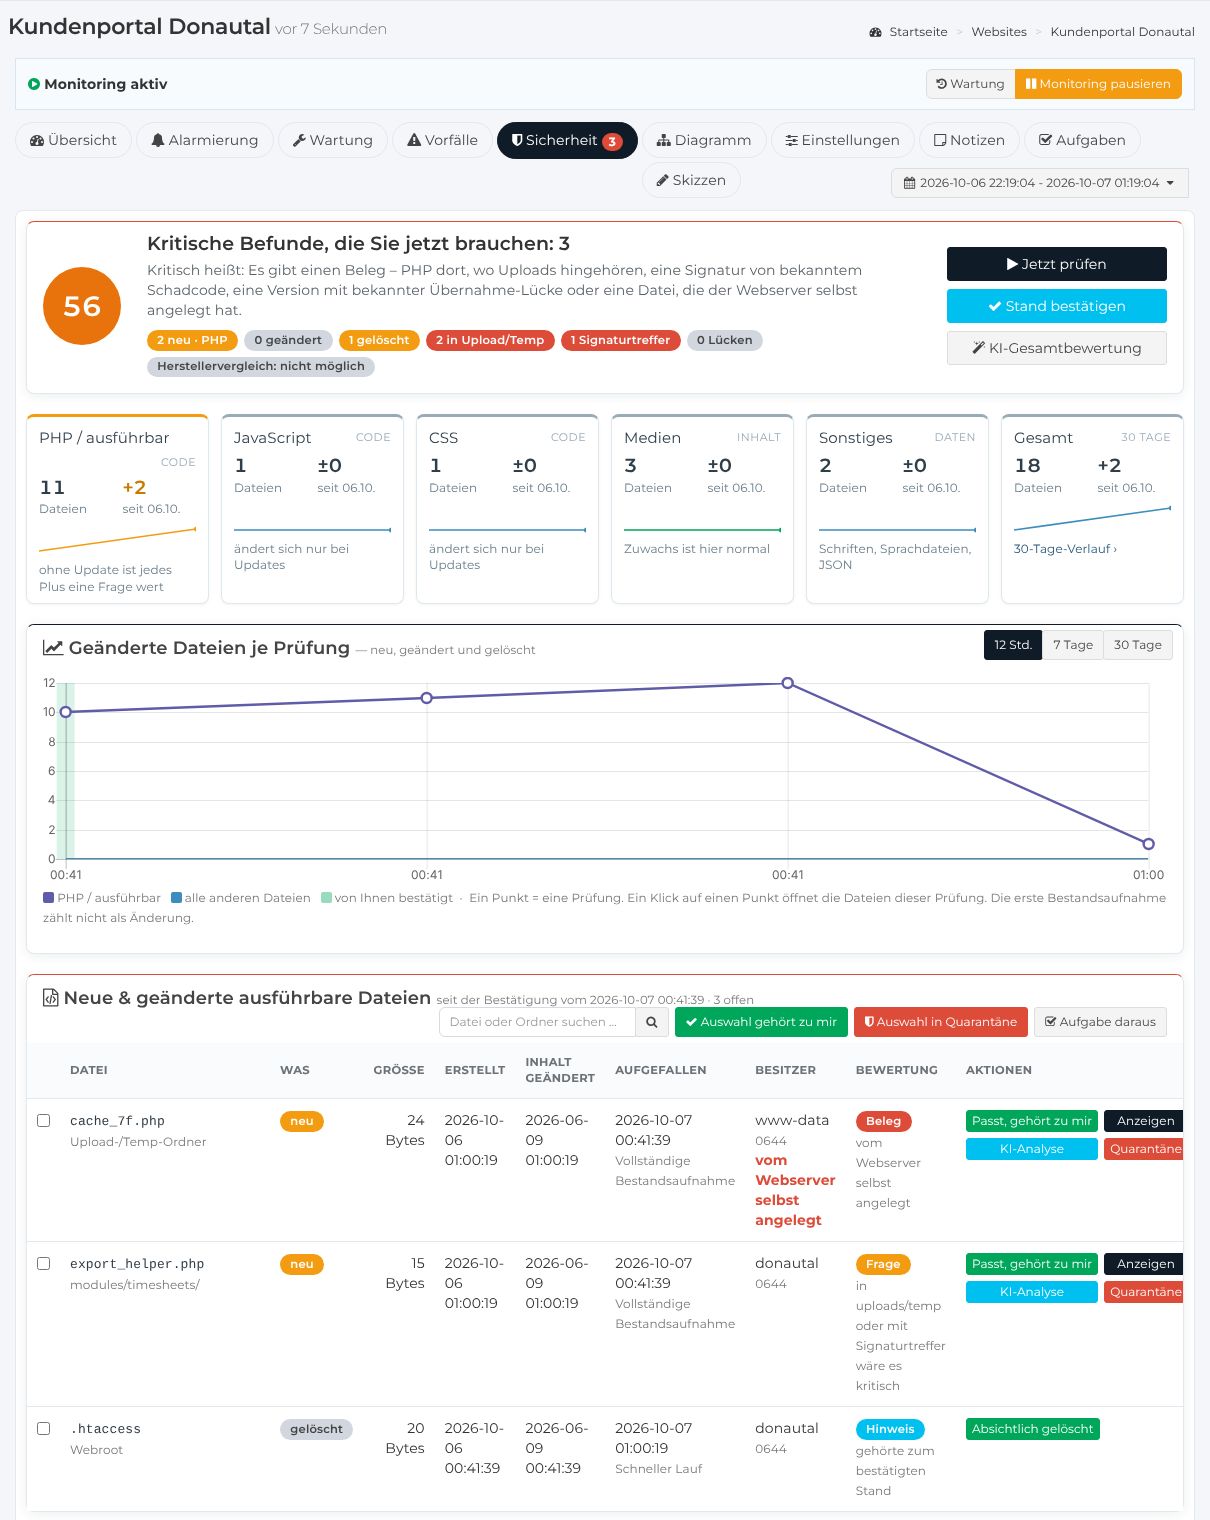
Statt jede Datei anzuklagen, zeigt PRAEMON, was sich seit Ihrer letzten Bestätigung geändert hatBeispieldaten

Änderungs-Posteingang

„Hier sind zwei neue PHP-Dateien. Passt das?“

Statt jede Datei anzuklagen, zeigt PRAEMON, was sich geändert hat, seit Sie zuletzt bestätigt haben: neue und geänderte ausführbare Dateien, mit Zeitpunkt, Größe, Besitzer und Ort. Sie bestätigen mit einem Klick oder schauen genauer hin.

Bild anklicken, um es in voller Größe zu öffnenDemo-Daten
  1. 1
    Kritisch, mit Beleg

    Kritisch heißt: Es gibt einen Beleg. PHP, wo Uploads hingehören, ein Signaturtreffer oder eine Version mit bekannter Übernahme-Lücke.

  2. 2
    Auf einen Blick

    Neu, geändert, gelöscht, in Upload- und Temp-Ordnern, Signaturtreffer, Lücken und ob ein Herstellervergleich möglich ist.

  3. 3
    Ein Klick

    „Jetzt prüfen“, „Stand bestätigen“ und die KI-Gesamtbewertung.

  4. 4
    Dateien nach Art

    PHP und Ausführbares getrennt von JavaScript, CSS und Medien, je mit der Veränderung seit der Bestätigung.

  5. 5
    Verlauf

    Geänderte Dateien je Prüfung, über 12 Stunden, 7 oder 30 Tage.

  6. 6
    Neu und geändert

    Jede ausführbare Datei seit Ihrer Bestätigung, mit Größe, Zeitpunkt, Besitzer und Ort.

  7. 7
    Bewertung und Aktion

    Beleg, Frage oder Hinweis, dazu „Passt, gehört zu mir“, KI-Analyse und Quarantäne.

01 Upload-Ordner und PHP-Härtung

PHP im Upload-Ordner ist immer kritisch

Liegt eine neue PHP-Datei im Upload-Ordner, wo keine Programme hingehören, meldet PRAEMON das als kritisch. Dazu zeigt es, ob die gesperrten PHP-Funktionen eine Ausführung verhindert hätten.

Die Einstufung bleibt trotzdem kritisch: Die Datei beweist, dass jemand dort schreiben konnte, und Dateien lesen oder weiteren Code nachladen braucht keine der gesperrten Funktionen.
Das sehen Sie im Portal
  • Kritische Befunde oben, mit „Jetzt prüfen“ und „Stand bestätigen“
  • Änderungen je Stunde, 7 und 30 Tage
  • PHP-Härtung: welche gefährlichen Funktionen gesperrt sind
  • Zertifikat, HTTPS-Weiterleitung, HSTS
Was gesperrt ist, was die Datei aufruft, und warum es trotzdem kritisch bleibtBeispieldaten
02 Datei-Ansicht

Der Fund im Klartext, direkt im Portal

Sie müssen sich nicht per FTP auf den Server verbinden, um eine verdächtige Datei anzusehen. PRAEMON zeigt den Inhalt im Portal, mit dem, was es festgestellt hat: welche Signatur angeschlagen hat, wann die Datei entstand, welcher Benutzer sie angelegt hat, welche Funktionen sie aufruft.

PRAEMONai erklärt auf Wunsch, was der Code tut: „Diese Datei versucht, Befehle aus dem Internet entgegenzunehmen und auszuführen, typisch für eine Hintertür.“

Code, Fakten und Erklärung an einem Ort, ohne FTPBeispieldaten

Quarantäne

Isoliert, nicht gelöscht

Eine verdächtige Datei lässt sich per Knopfdruck in Quarantäne verschieben. Sie wird umbenannt und kann nicht mehr ausgeführt werden. Der Schritt ist umkehrbar, falls sich die Datei als harmlos herausstellt.

Für besonders sensible Websites kann die Quarantäne auch automatisch greifen. Jede Quarantäne steht mit Zeitpunkt und Auslöser im Verlauf.

So sieht ein Befund im Verlauf ausBeispieldaten
03 Herstellervergleich und Lücken

WordPress, Joomla, Shops und CRM gegen das Original

PRAEMON erkennt die installierte Plattform und Version und vergleicht die Kerndateien mit dem Originalpaket des Herstellers. So fallen auch Änderungen an bestehenden Dateien auf, nicht nur neue.

Installierte Erweiterungen werden mit bekannten Lücken abgeglichen. Für Software ohne öffentlichen Meldedienst, etwa manche CRM- und Shop-Systeme, führt PRAEMON einen eigenen Lücken-Katalog.

Plattformprofile
  • WordPress mit Erweiterungen, Joomla
  • Shop-Systeme wie JTL, Magento, PrestaShop
  • CRM wie Perfex
Veränderte Kerndateien und bekannte Lücken, je mit Version und QuelleBeispieldaten

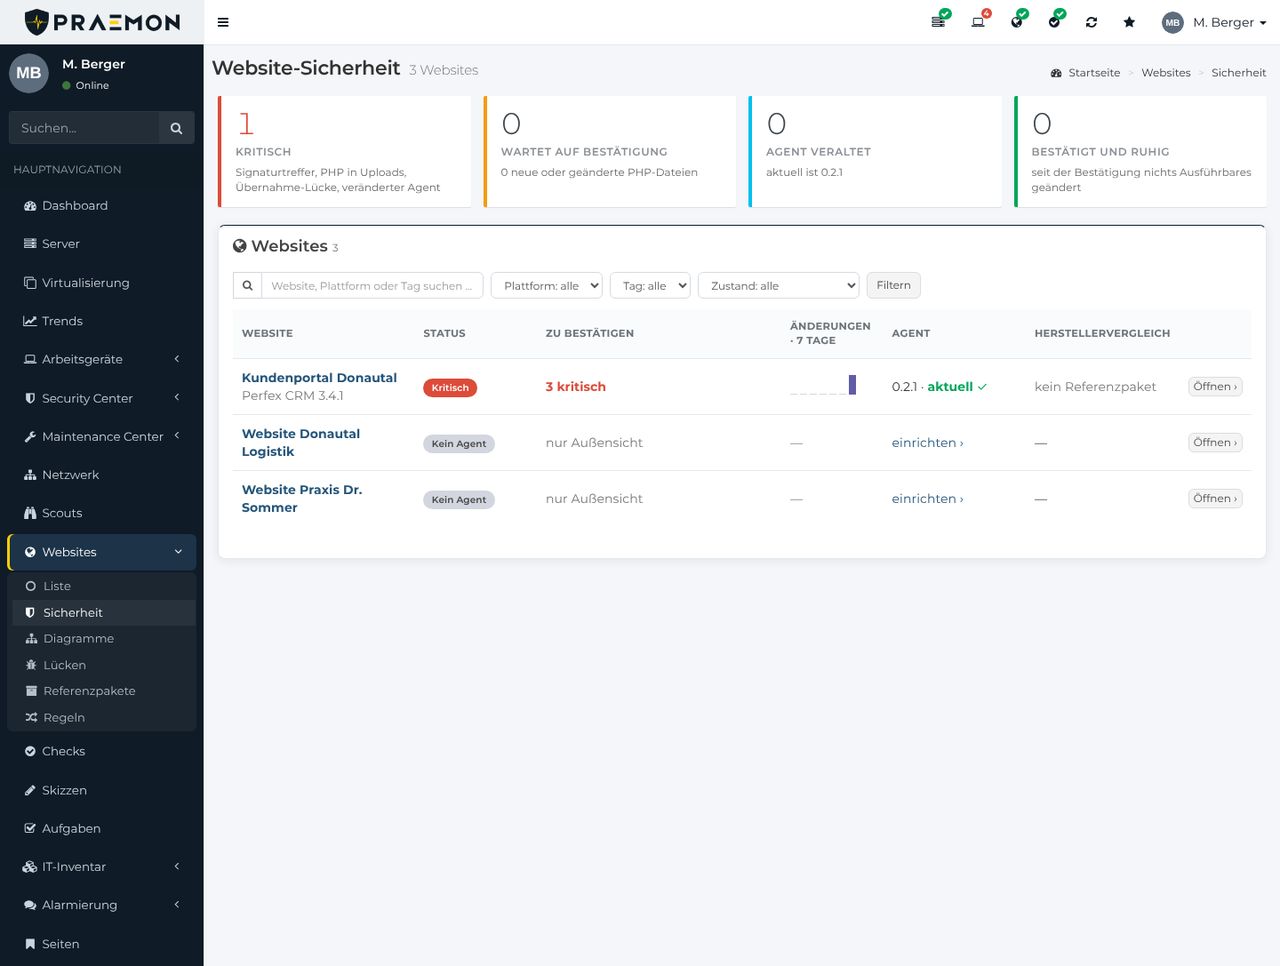
Alle Websites

Was kritisch ist, was auf Bestätigung wartet

Die Übersicht zählt über alle Websites, was einen Beleg hat, was Sie noch bestätigen sollten und wo der Agent veraltet ist. Websites ohne Agent bekommen die Prüfung von außen.

Bild anklicken, um es in voller Größe zu öffnenDemo-Daten
  1. 1
    Kritisch

    Signaturtreffer, PHP in Uploads oder eine Übernahme-Lücke.

  2. 2
    Wartet auf Bestätigung

    Neue oder geänderte PHP-Dateien seit Ihrer letzten Bestätigung.

  3. 3
    Agent veraltet

    Websites, deren Agent nicht auf dem aktuellen Stand ist.

  4. 4
    Bestätigt und ruhig

    Seit der Bestätigung hat sich nichts Ausführbares geändert.

  5. 5
    Je Website

    Status, was zu bestätigen ist, Änderungen der letzten 7 Tage.

  6. 6
    Herstellervergleich

    Ob ein Referenzpaket des Herstellers zum Vergleich vorliegt.

Aus der Praxis

Warum wir das gebaut haben

Die Funktionen zur Website-Sicherheit sind aus echten Vorfällen im eigenen Betrieb im September 2026 entstanden. Kundennamen nennen wir nicht.

Vorfall

Kritische Lücke im CRM-System

Code ohne Anmeldung ausführbar, elf Kundenseiten sofort abzusichern.

Heute

Version erkannt und abgeglichen: „veraltet, Übernahme möglich“.

Vorfall

Eingeschleuster Code in Joomla

Angreifer hatten Programmcode in bestehende Dateien eingebaut.

Heute

Vergleich mit dem Originalpaket, veränderte Dateien im Posteingang.

Vorfall

Getarnte WordPress-Plugins

Sieben Erweiterungen waren in der Verwaltungsoberfläche nicht zu sehen.

Heute

PRAEMON sieht die Dateien direkt auf dem Server, nicht nur im CMS.

Unterschied zum Markt

Von innen geprüft, nicht nur von außen

Prüfung

ÜblichVon außen: erreichbar, Zertifikat gültig

Von innen: jede ausführbare Datei und jede Änderung, mit Beleg und Zeitpunkt

Vergleich

ÜblichPlugin-Liste aus dem CMS

Originalpaket des Herstellers, unabhängig davon, was das CMS selbst anzeigt

Reaktion

ÜblichDatei per FTP suchen und löschen

Ansehen im Portal, Quarantäne per Knopfdruck, umkehrbar und im Verlauf

Zusammenhang

ÜblichWebsite und Server getrennt betrachtet

Diagramm: welche Website auf welchem Server und welcher Datenbank läuft

Häufige Fragen

Zur Website-Sicherheit

Frage stellen
Brauche ich den Website-Agenten?

Für die Prüfung von außen (Erreichbarkeit, Zertifikat, Antwortzeit) nicht. Für den Blick auf die Dateien, den Herstellervergleich und die Quarantäne ja. Der Agent wird einmal auf dem Webserver der Website eingerichtet.

Werden Dateiinhalte an PRAEMON übertragen?

Für den Vergleich reichen Prüfsummen. Den Inhalt einer verdächtigen Datei holt das Portal nur, wenn Sie ihn ansehen.

Was passiert bei einem Update von WordPress?

Ein Update ändert viele Dateien auf einmal. PRAEMON gleicht die neuen Dateien mit dem Originalpaket der neuen Version ab; was dazu passt, bestätigen Sie gesammelt, was abweicht, bleibt als Befund stehen.

Ausprobieren

Ist Ihre Website sauber?

In der Demo installieren wir den Website-Agenten gemeinsam. Der erste Abgleich mit dem Herstellerpaket zeigt, ob etwas nicht dorthin gehört.

  1. Agent einrichtenEinmal je Website, gemeinsam mit uns.
  2. Erster AbgleichGegen das Originalpaket des Herstellers.
  3. Stand bestätigenAb dann meldet PRAEMON jede Änderung.