Sicherheitslage November: DDoS-Bandbreiten steigen, die Zahl der Angriffe sinkt
Der aktuelle BSI-Monatsbericht wirkt auf den ersten Blick entwarnend: Die Zahl der bekannt gewordenen DDoS-Angriffe sinkt. Auf den zweiten Blick steigt ihre Wucht deutlich, und der Spam-Druck bleibt hoch. Dieser Beitrag ordnet die Zahlen ein, zeigt die Folgen für kleine IT-Abteilungen und bereitet den Patchday am 10. November vor.
Team PRAEMON · · 5 Min. Lesezeit
Der BSI-Monatsbericht für September 2026 zeigt eine Lage, die auf den ersten Blick beruhigt und es zweiten Blick nicht tut: Die Zahl der bekannt gewordenen DDoS-Angriffe sinkt, die verbleibenden treffen aber mit deutlich mehr Bandbreite. Dazu kommt eine anhaltend hohe Spam-Flut in den Netzen des Bundes. Es ist derzeit der aktuellste veröffentlichte Bericht des BSI; sobald der Oktober-Bericht vorliegt, berichtet diese Serie erneut. Datenstand dieses Beitrags: 29. Oktober 2026. Wie bei jeder Lagedarstellung gilt: Das BSI kann Zahlen nachträglich korrigieren.
Drei Zahlen, die den September beschreiben
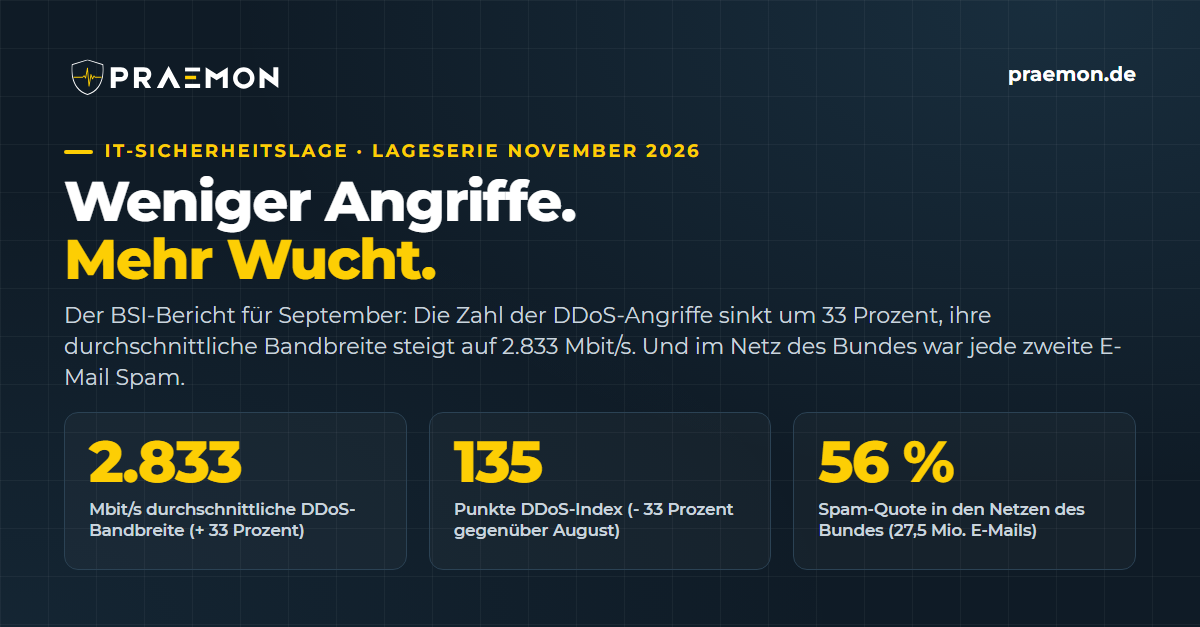
Rund 2.833 Mbit/s betrug im September die durchschnittliche Bandbreite aller bekannt gewordenen DDoS-Angriffe in Deutschland, ein Plus von 33 Prozent gegenüber dem Vormonat. Der Index für die Zahl der Angriffe (Referenz: Jahresdurchschnitt 2021 = 100) fiel im Gegenzug auf 135 Punkte, minus 33 Prozent. Das BSI stuft die DDoS-Lage als durchschnittlich bedrohlich ein und hält fest, dass die zugrunde liegenden Zahlen zu den höchsten der letzten vier Jahre gehören; die Messzahl seit Juli 2026 wertet das BSI nach eigener Aussage weiterhin im Hinblick auf veränderte Lagebedingungen aus.
Beim Spam meldet das BSI für die Netze des Bundes rund 27,5 Millionen eingegangene E-Mails im September (plus 3 Prozent), davon 56 Prozent Spam (minus 6 Prozent); der Spam-Mail-Index (Referenz 2018 = 100) stand bei 108 Punkten. Im Bericht steht auch die gute Nachricht: 91 Prozent der Spam-E-Mails wurden nach BSI-Angaben von den zentralen Schutzmaßnahmen direkt abgewehrt.
Kennzahl
September 2026
Veränderung zum Vormonat
Ø Bandbreite aller bekannt gewordenen DDoS-Angriffe
rund 2.833 Mbit/s
+ 33 Prozent
DDoS-Index der Angriffe (2021 = 100)
135 Punkte
- 33 Prozent
E-Mail-Aufkommen in den Netzen des Bundes
rund 27,5 Millionen
+ 3 Prozent
Spam-Quote
56 Prozent
- 6 Prozent
In der Summe zeigen die September-Zahlen eine Verlagerung, keine Entspannung: weniger Angriffe, dafür wuchtigere; viel Spam, aber eine hohe Abwehrrate dort, wo zentral gefiltert wird.
Was das für eine kleine IT-Abteilung bedeutet
Weniger Angriffe bedeuten weniger Rauschen, aber kein geringeres Risiko. Ein einziger Angriff mit knapp 3.000 Mbit/s überlastet eine Anbindung, an der zwanzig kleinere abgeprallt wären. Für den Betrieb folgen drei Aufgaben:
Erreichbarkeit messen statt hoffen. Ein Alarm auf den Festplattenzustand bemerkt eine überlastete Zelleitung nicht. Sinnvoll sind Alarme auf Bandbreite, Paketlaufzeiten und die Auflösung der eigenen DNS-Namen; PRAEMON führt sie im Modul Netzwerküberwachung zusammen. Was der eigene Verkehr sonst noch verrät, steht im Beitrag Was der Netzwerkverkehr verrät, das Firewall-Logs nicht zeigen.
Mitigung vorbereiten, nicht improvisieren. Wenn es trifft, zählt jede Minute: Ansprechpartner, Eskalationsweg und Freigaberegelung des Mitigation-Dienstleisters sollten bekannt und einmal getestet sein, bevor der Ernstfall eintritt. Das BSI verweist in seinem Bericht auf seine DDoS-Empfehlungen und eine Liste qualifizierter Mitigation-Dienstleister.
Die frei werdende Ruhe nutzen. Weniger Angriffsrauschen ist ein Grund, offene Befunde abzuarbeiten, kein Grund zur Entwarnung.
Hacktivismus: DDoSia und NoName057(16)
Ein Teil des DDoS-Aufkommens stammt aus hacktivistischen Kampagnen. Das BSI beschreibt für September die prorussische Gruppe NoName057(16), deren Angriffe über das eigens entwickelte Werkzeug DDoSia laufen, dessen Instanzen wie ein Botnetz zusammenarbeiten. Laut Bericht ist Deutschland weiterhin im Fokus dieser Gruppe; der Erfolg der Angriffe gegen deutsche Ziele ist aus Sicht des BSI überschaubar. Wir ziehen daraus einen praktischen Nutzen: Wer öffentlich erreichbare Dienste betreibt, richtet DDoS-Schutz und Protokollierung vor einer Kampagne ein und protokolliert den Tag selbst. Nur so lässt sich hinterher belegen, was gewirkt hat.
Ausblick: Der Patchday am 10. November
Am Dienstag, 10. November, liefert Microsoft wieder sein Update-Paket. Damit dieser Dienstag nicht der engste Tag der Woche wird, sollte am Tag vorher Dreierlei feststehen: ein aktueller Bestand, der Blick in den KEV-Katalog der CISA mit den aktiv ausgenutzten Lücken (Aktiv ausgenutzt zuerst: was der KEV-Katalog der CISA leistet) und ein Wartungsfenster mit kommunizierter Reihenfolge. Wie man über 1.400 gemeldete Lücken priorisiert statt panisch abarbeitet, steht im Ratgeber Patchflut im Herbst; die Erfolgskontrolle im Beitrag Updates im Wartungsfenster.
Die BSI-Warnlagen im Oktober
Abseits des Monatsberichts meldeten die BSI-Sicherheitsmitteilungen im Oktober mehrere betroffene Systeme: am 22. Oktober kritische PHP-Schwachstellen (eingeordnet im Beitrag PHP-Core: zwei RCE-Lücken mit CVSS 9,2), am 16. Oktober eine Zero-Day-Lücke in BeyondTrust Remote Support (mindestens seit August ausgenutzt) und am 15. Oktober einen aktiv ausgenutzten Fehler im Cisco Secure Email Gateway. Wer eines dieser Systeme betreibt, prüft den Patch-Status zeitnah und spätestens vor dem Patchtag am 10. November.
Drei Schritte bis zum 10. November
Bestand und offene Befunde aktualisieren, KEV-Abgleich durchführen.
Alarme auf Bandbreite und DNS-Auflösung einrichten oder nachschärfen; Kontaktdaten der Mitigation gepflegt und getestet haben.
Patchday-Fenster, Reihenfolge und Erfolgskontrolle festlegen und kommunizieren.
Die Lage gibt keinen Grund zur Panik, aber einen Grund zur Reihenfolge: Wer messen, alarmieren und nachweisen kann, erlebt den nächsten Patchtag als Routine.
Mit Ihrer Zustimmung zählen wir Seitenaufrufe mit Matomo, das wir selbst in Deutschland betreiben. So sehen wir, welche Inhalte weiterhelfen. Ihre Auswahl können Sie jederzeit unten auf jeder Seite ändern.